Kaspersky mendeteksi dan memblokir lebih dari 31.000 email phishing yang menyalahgunakan sistem autentikasi Microsoft dalam periode 1 Agustus hingga 18 September 2026.
Dalam kampanye ini, penjahat siber memanfaatkan tautan layanan Microsoft yang sah untuk mengarahkan korban ke situs berbahaya atau memicu pengunduhan malware.
Email penipuan tersebut menyamar sebagai komunikasi resmi Microsoft, antara lain dengan meminta pengguna memperbarui kredensial atau menandatangani dokumen elektronik.
Bagaimana Penipu Menyalahgunakan Sistem Microsoft?
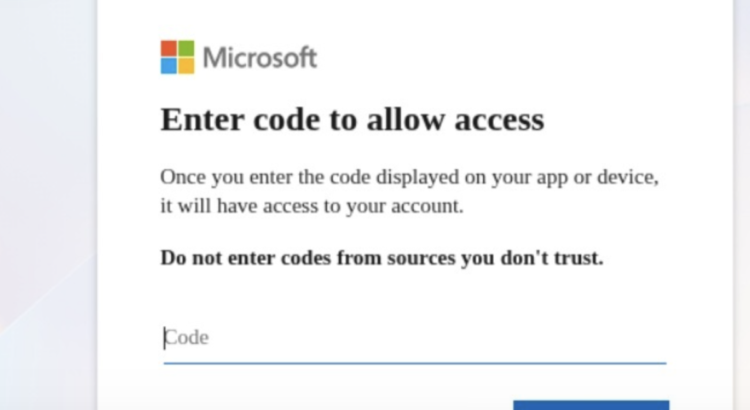
Menurut Kaspersky, pelaku membuat aplikasi melalui pusat administrasi Microsoft Entra, kemudian memasukkan alamat situs berbahaya sebagai URI pengalihan. Mereka selanjutnya menyebarkan email berisi tautan autentikasi Microsoft yang mengarahkan korban ke tujuan tersebut.
Ketika tautan diklik, pengguna dapat dibawa ke situs yang dirancang untuk mencuri data pribadi atau mengunduh perangkat lunak berbahaya.
Pelaku juga memanfaatkan notifikasi resmi Microsoft untuk menyisipkan pesan penipuan. Caranya dengan membuat akun fiktif dan memasukkan alamat email korban sebagai email cadangan untuk pengaturan ulang kata sandi.
Korban kemudian menerima kode verifikasi yang tidak diminta, disertai pesan penipuan pada bagian subjek atau tanda tangan email.
Mengapa Email Phishing Ini Sulit Dikenali?
Penggunaan layanan resmi Microsoft membuat email dan tautan penipuan terlihat lebih meyakinkan. Akibatnya, pengguna tidak bisa hanya mengandalkan pemeriksaan alamat pengirim atau indikator phishing konvensional untuk mengenali serangan tersebut.
Andrey Kovtun, Email Threats Protection Group Manager di Kaspersky, mengatakan bahwa penyalahgunaan layanan resmi dapat meningkatkan kredibilitas pesan penipuan dan membuatnya lebih sulit dideteksi secara mandiri.
Ia menyarankan penggunaan solusi keamanan dengan perlindungan anti-phishing yang kuat untuk membantu mendeteksi serangan secara otomatis.
Cara Melindungi Diri dari Phishing
Kaspersky menyarankan organisasi menggunakan solusi keamanan email untuk menghadapi ancaman siber melalui pesan elektronik. Perusahaan menawarkan Kaspersky Security for Mail Server bagi pengguna korporat dan fitur anti-phishing dalam Kaspersky Premium bagi pengguna individu.
Pengguna juga perlu berhati-hati ketika menerima permintaan pembaruan kredensial, tanda tangan dokumen, atau kode verifikasi yang tidak diminta. Jangan mengeklik tautan atau memberikan informasi sensitif sebelum memastikan keaslian permintaan tersebut.
PakarPBN
A Private Blog Network (PBN) is a collection of websites that are controlled by a single individual or organization and used primarily to build backlinks to a “money site” in order to influence its ranking in search engines such as Google. The core idea behind a PBN is based on the importance of backlinks in Google’s ranking algorithm. Since Google views backlinks as signals of authority and trust, some website owners attempt to artificially create these signals through a controlled network of sites.
In a typical PBN setup, the owner acquires expired or aged domains that already have existing authority, backlinks, and history. These domains are rebuilt with new content and hosted separately, often using different IP addresses, hosting providers, themes, and ownership details to make them appear unrelated. Within the content published on these sites, links are strategically placed that point to the main website the owner wants to rank higher. By doing this, the owner attempts to pass link equity (also known as “link juice”) from the PBN sites to the target website.
The purpose of a PBN is to give the impression that the target website is naturally earning links from multiple independent sources. If done effectively, this can temporarily improve keyword rankings, increase organic visibility, and drive more traffic from search results.